Novinky ve WEDOS Global Protection 28. 9.–5. 10. 2026: ochrana přihlášení, hodnocení robotů a funkce bez zásahu do webu

Za týden od 28. září do 5. října 2026 přibylo do WEDOS Global Protection (WGP) přes deset novinek. Část z nich už mají všechny chráněné weby automaticky, další jsou hotové a brzy je přidáme do nové administrace. Přinášíme stručný přehled.

Pokračovat ve čtení „Novinky ve WEDOS Global Protection 28. 9.–5. 10. 2026: ochrana přihlášení, hodnocení robotů a funkce bez zásahu do webu“

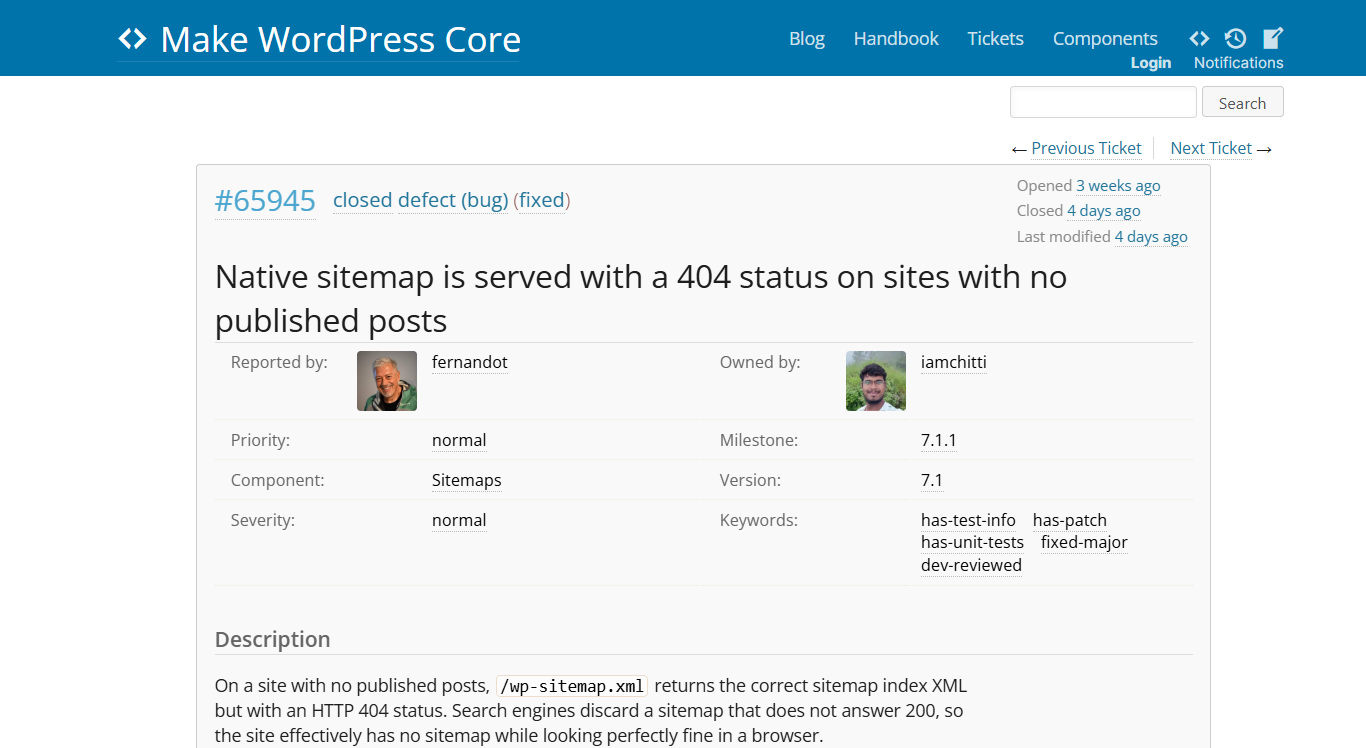
CVE-2026-87902: závažná zranitelnost ve WordPress Core, WGP vám dá čas aktualizovat

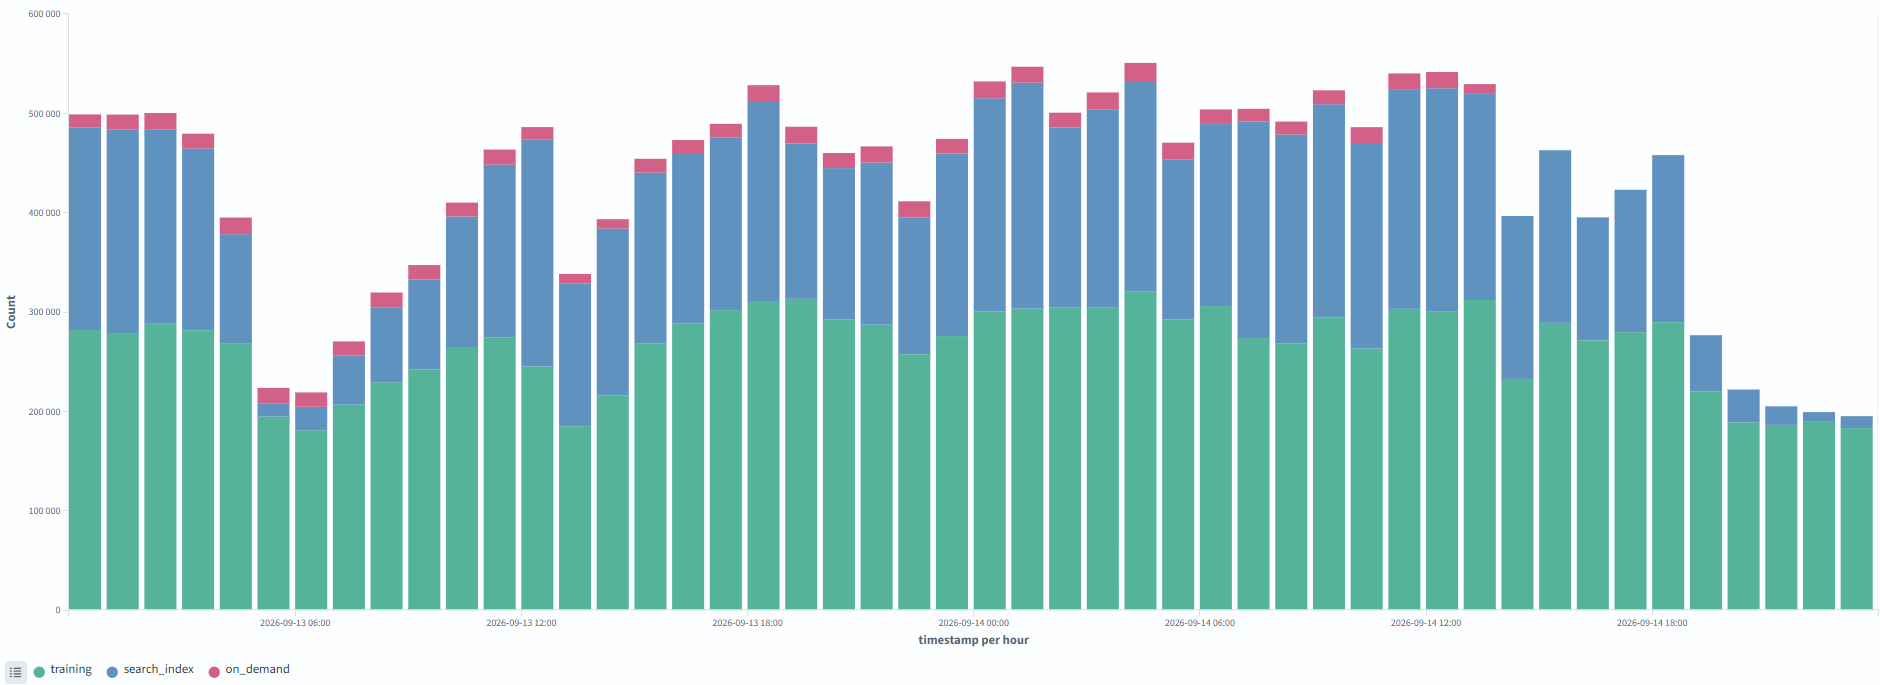
22. září 2026 byla zveřejněna kritická zranitelnost v jádru WordPressu, CVE-2026-87902. Ještě téhož večera začaly na weby chráněné WEDOS Global Protection (WGP) přicházet první škodlivé požadavky. V článku popisujeme, jak útok vypadal v datech, jak jsme ho odlišili od běžného provozu a proč jsme místo čekání na aktualizace jednotlivých webů nasadili pravidlo na aplikační vrstvě (WAF).

Pokračovat ve čtení „CVE-2026-87902: závažná zranitelnost ve WordPress Core, WGP vám dá čas aktualizovat“

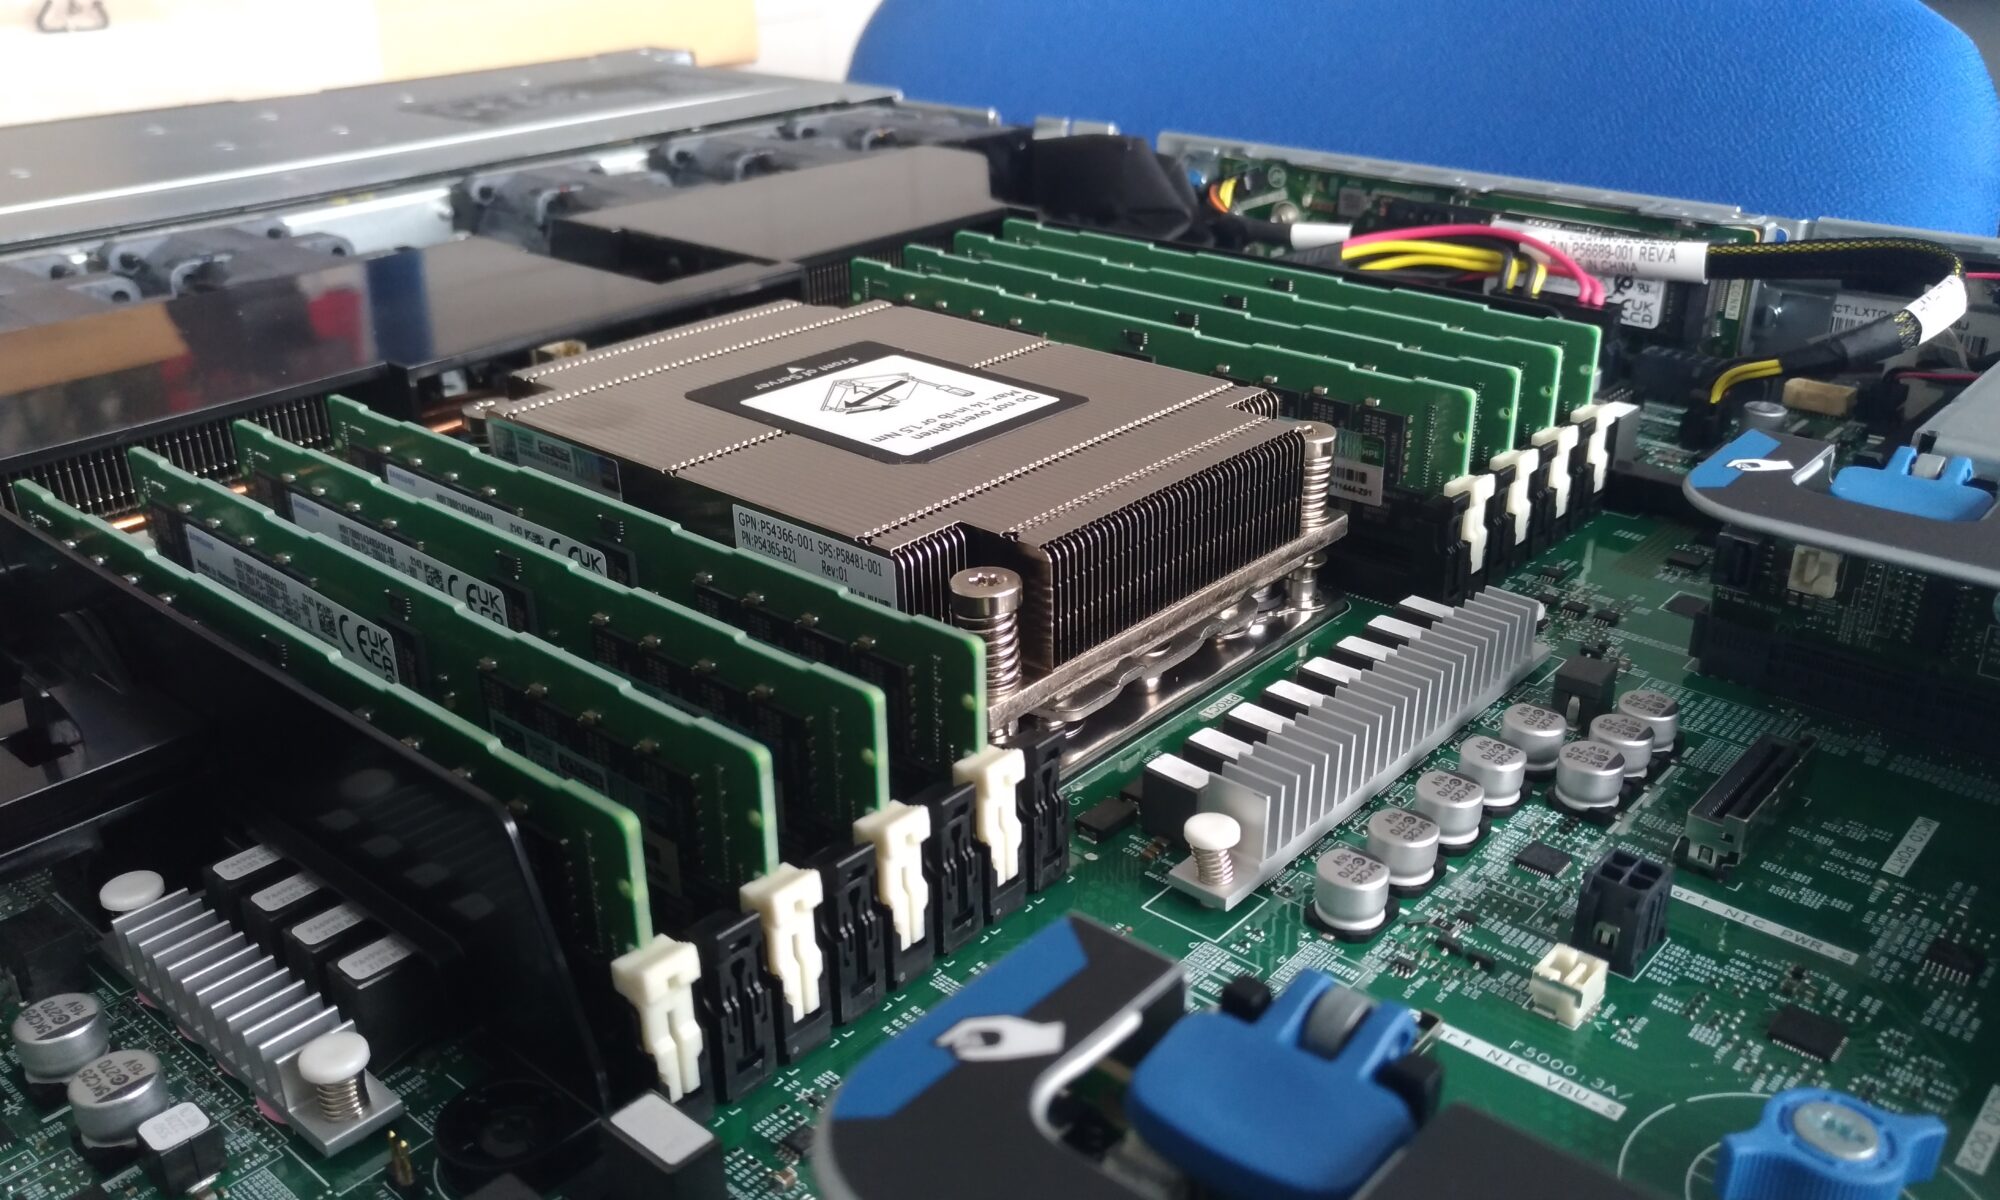
Ze zákulisí WEDOS Global Protection: co obnáší vývoj evropského štítu proti DDoS útokům

Většina našich zákazníků ani netuší že mají zapnutý WEDOS Global Protection. Vidí jen klidně spící web, který útoky ani nezaregistruje. Přitom ještě pár hodin předtím to byl problémový web, který přetěžoval server a ohrožoval další zákazníky. Podpora během pěti minut přesměrovala provoz ze serveru na více jak stovku anycastových reverzních proxy, které okamžitě začali filtrovat provoz. Co se skrývá pod kapotou? Technicky je toho pod povrchem překvapivě dost. Pojďme se na to podívat detailněji.

Pokračovat ve čtení „Ze zákulisí WEDOS Global Protection: co obnáší vývoj evropského štítu proti DDoS útokům“

Únor 2000 a den, kdy patnáctiletý kluk položil Yahoo, eBay i Amazon

Michael Calce, přezdívkou Mafiaboy, během několika dnů shodil tehdejší špičku webu. 7. února 2000 spustil projekt, kterému říkal Rivolta, a namířil ho na Yahoo, tehdy nejnavštěvovanější web světa. Yahoo bylo asi hodinu mimo provoz. V dalších dnech přidal eBay, CNN, Dell, E*TRADE a Amazon. Zajímavé ale není, že mu bylo patnáct, i když případ nakonec řešila FBI, komentoval ho americký prezident a v září 2001 padl trest osmi měsíců v otevřeném režimu. Zajímavé je, jak to udělal. Provoz nešel z jeho počítače v Montrealu. Šel zhruba ze dvou set univerzitních sítí, které ovládl, takže nebyl žádný jediný zdroj, který by šlo zablokovat.

Pokračovat ve čtení „Únor 2000 a den, kdy patnáctiletý kluk položil Yahoo, eBay i Amazon“

Věděli jste, že si můžete webhosting vyzkoušet?

Při výběru webhostingu se můžete řídit cenou, technickými parametry nebo zkušenostmi ostatních zákazníků. Nejlepší představu ale získáte teprve tehdy, když si službu sami vyzkoušíte.

U VEDOS si můžete webhosting otestovat ještě předtím, než se pro něj definitivně rozhodnete. Projdete si jeho nastavení, vyzkoušíte dostupné funkce a ověříte si, zda vám služba vyhovuje.

A platí to i v případě, že už svůj web provozujete u jiného poskytovatele.

Pokračovat ve čtení „Věděli jste, že si můžete webhosting vyzkoušet?“

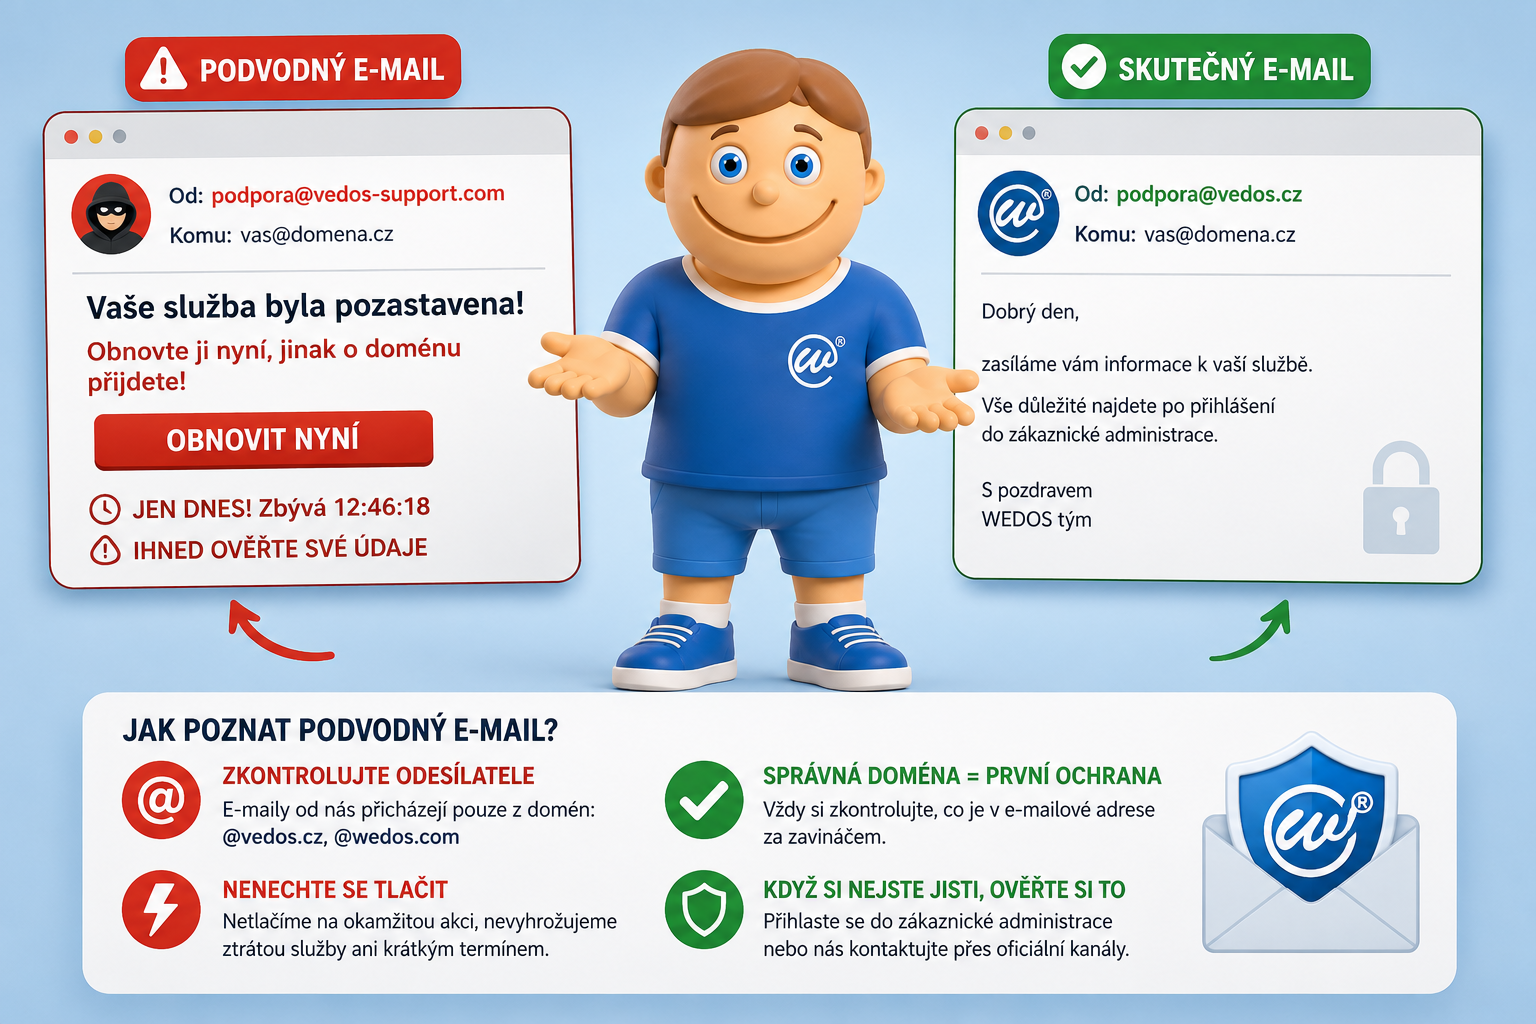
Přišel vám spam. Dokážete ho rozlišit od běžného e-mailu?

„Vaše služba byla pozastavena, obnovte ji nyní.“ Zpráva vypadá, že přišla od nás, zmiňuje vaši doménu a tlačí na okamžitou akci. Jenže od nás není. Podvodné e-maily vydávající se za poskytovatele hostingu a domén jsou dnes běžná věc a míří přesně na majitele domén, tedy i na vás. V tomto článku ukážeme na skutečném zachyceném vzorku, jak takový podvod poznat, a hlavně jak spolehlivě rozeznat náš e-mail od cizího.

Pokračovat ve čtení „Přišel vám spam. Dokážete ho rozlišit od běžného e-mailu?“